Guía · WordPress
Me han hackeado el WordPress: qué hacer en la primera hora
Si la web salta a otra página, Chrome enseña un aviso o aparece un usuario que no creaste, para. La primera hora es anotar, avisar al alojamiento, cerrar accesos y guardar el estado antes de borrar. Limpiar y avisar a Google vienen con esa copia ya hecha.
Cómo saber si te han hackeado
La página FAQ My site was hacked, en WordPress.org, actualizada el 26 de julio de 2026 y consultada el 27 de octubre de 2026, llama indicadores a unas señales concretas. Si solo puedes decir que la web va rara, anota cuál de la tabla es la tuya: una redirección y un usuario nuevo no se arreglan igual.
| Señal | Dónde se ve | Qué no dar por cerrado |
|---|---|---|
| Google, Bing u otro te marcan | Aviso en el buscador o en Search Console | Puede ser una página añadida, no el sitio entero |
| El alojamiento apaga la web | Mensaje del proveedor | En un plan compartido puede no ser solo tu cuenta |
| El antivirus de quien entra salta | Queja de una visita | El archivo puede estar en un plugin o en un anuncio |
| Usuarios o cambios que no pediste | Escritorio de WordPress | Anota la hora y la zona antes de borrar al usuario |
| La home se ve distinta al abrirla | El propio navegador | Una redirección y un texto insertado piden miradas distintas |
En Google, Preventing malware infection, en Search Central, actualizada el 10 de diciembre de 2025 y consultada el 27 de octubre de 2026, recomienda buscar con site: y tu dominio. Si salen páginas o temas que no escribiste, hay contenido que no pusiste tú. El ejemplo de esa página es site:developers.google.com; en la caja va el tuyo. Security Issues lista las páginas hackeadas que Google ha identificado. Si hay malware, el aviso sale en el panel de mensajes de Search Console.
La primera hora
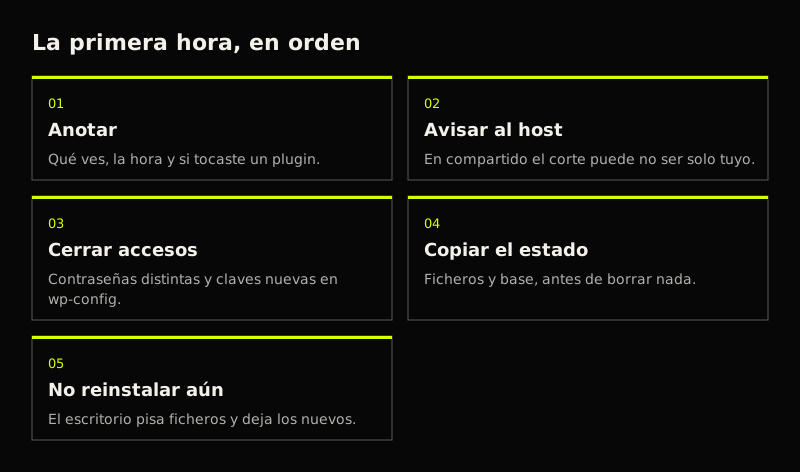
La FAQ pide calma. Estos cinco pasos son la primera hora, y limpiar viene cuando la copia ya existe.
- Anota qué ves, la hora, la zona horaria y si acabas de instalar un plugin, cambiar el tema o tocar un widget. La FAQ lo llama el primer paso y pide también cómo es el alojamiento.
- Escribe al alojamiento. En un plan compartido el corte puede venir de otra cuenta, y ellos distinguen un hack de una caída.
- Cierra los accesos con contraseñas largas y distintas en FTP o SFTP, el escritorio, el panel del alojamiento y MySQL, para todos los usuarios. La FAQ, consultada el 27 de octubre de 2026, manda sustituir las claves de wp-config.php por un juego nuevo del generador de WordPress.org: así se cierran las sesiones abiertas.
- Guarda ficheros y base tal como están, infectados incluidos, antes de borrar. Pregunta qué copias tiene el alojamiento y de qué fecha.
- No reinstales desde el escritorio ni vacíes carpetas hasta tener esa copia: el botón pisa los ficheros viejos y deja los nuevos del hack.
Limpiar o restaurar
Si la copia es anterior a lo que anotaste, la FAQ dice que puedes restaurar y seguir el análisis. Si no sabes cuándo empezó, esa copia puede llevar ya el fallo: volver a ella te lo devuelve.
Para cambiar el núcleo, la FAQ pide la misma versión que ya corre la web. Una más vieja o más nueva puede tumbarla. No uses la reinstalación del escritorio: sube los ficheros por FTP o SFTP, porque ese instalador pisa los que ya existen y el hack suele añadir ficheros nuevos. Se pueden sustituir /wp-admin y /wp-includes. En wp-content están el tema y los plugins: ahí se abre fichero a fichero.
Vigila .htaccess, en la raíz y a veces en otras carpetas, e index.php, header.php, footer.php y function.php, el nombre que escribe la FAQ. Los escáneres que nombra son Quttera, GOTMLS, Wordfence y Sucuri en el sitio, y VirusTotal y Sitecheck desde fuera. Pasa un antivirus en el ordenador con el que entras: la FAQ dice que el acceso a veces sale de ahí.
Cuando el sitio esté limpio, actualiza a la última versión. La FAQ, consultada el 27 de octubre de 2026, escribe que las versiones antiguas se prestan más al hack: «Older versions are more prone to hacks». Cambia otra vez las contraseñas, también la del usuario de la base, y deja el cambio en wp-config.php. Si no entras al escritorio, la FAQ remite al restablecimiento de contraseña y, si hace falta, a phpMyAdmin o Adminer del alojamiento para el usuario de la tabla wp_users. El ritmo de los parches está en qué pasa si no actualizas WordPress.
Avisar a Google
Social engineering (phishing and deceptive sites), en Search Central, actualizada el 10 de diciembre de 2025 y consultada el 27 de octubre de 2026, explica el cartel «Deceptive site ahead» en Chrome. Comprueba que la propiedad de Search Console es tuya y que no hay propietarios nuevos que no reconozcas. Si el informe trae URLs de muestra, ábrelas desde un ordenador que no esté en la red del sitio: la página dice que quien ataca puede apagar el ataque si cree que entra el dueño.
Quita el contenido y pide la revisión de seguridad en el informe Security Issues. La página dice que una revisión puede tardar varios días: «A review can take several days to complete». Ese plazo es de esa revisión. Cómo mirar si la web sigue indexada, con el cartel o sin él, está en cómo saber si la web está en Google.
Que no vuelva a pasar
La FAQ remite a Hardening WordPress para después de recuperar el sitio, y recomienda un segundo factor para el escritorio sin marcar un solo plugin.
Hoy cabe quitar plugins que no usas, poner contraseñas distintas y entrar por SFTP. La guía de prevención de Google recomienda SSH y SFTP en lugar de telnet o FTP. Si el registro muestra =http: o =//, o un pico hacia URLs de redirección, lo señala como posible redirección abierta: se lo pasas al alojamiento o a quien limpia.
El seguimiento de parches cabe en el mantenimiento de WordPress, cada mes o cuando toca un cambio. Si después de dejarla limpia la plataforma no compensa, revisamos, decimos qué urge y pasamos a código propio. No hacemos una web nueva en WordPress. El criterio está en cuándo WordPress sí y cuándo no y los encargos que se pueden abrir, en los casos.
La copia del estado infectado se guarda antes de borrar el primer fichero.
Preguntas frecuentes
¿Pierdo posiciones en Google?
Lo que describe la página de ingeniería social de Search Central, consultada el 27 de octubre de 2026, es el cartel «Deceptive site ahead», que frena a quien iba a entrar. No describe una bajada automática de posiciones. La revisión de seguridad, una vez la pides con el contenido ya quitado, puede tardar varios días.
¿Restauro una copia antigua?
Restaura solo si esa copia es anterior a lo que anotaste. La FAQ de WordPress.org, consultada el 27 de octubre de 2026, dice que con copia puedes restaurar y seguir el análisis, y que antes de limpiar guardes también el estado infectado. Si la fecha cae después de los primeros síntomas, te devuelves el mismo fallo.
¿Cuánto cuesta arreglarlo?
Depende de si existe una copia anterior al problema, de cuántos ficheros hay que abrir en wp-content y de si el alojamiento restaura esa copia. La FAQ de WordPress.org y las dos páginas de Search Central, consultadas el 27 de octubre de 2026, no fijan un importe. Pregunta al alojamiento la fecha de su copia antes de encargar una limpieza aparte.
¿Ves el aviso o la redirección?
Mándanos qué sale en pantalla y desde cuándo. Te decimos el siguiente paso de la lista. De lunes a viernes, en menos de 24 horas.
Enviar qué veo