Guia · WordPress
M'han piratejat el WordPress: què fer la primera hora
Si la web salta a una altra pàgina, Chrome ensenya un avís o apareix un usuari que no has creat, atura't. La primera hora és anotar, avisar l'allotjament, tancar accessos i desar l'estat abans d'esborrar. Netejar i avisar Google vénen amb aquesta còpia ja feta.
Com saber si t'han piratejat
La pàgina FAQ My site was hacked, a WordPress.org, actualitzada el 26 de juliol de 2026 i consultada el 27 d'octubre de 2026, anomena indicadors unes senyals concretes. Si només pots dir que la web va rara, anota quina de la taula és la teva: una redirecció i un usuari nou no s'arreglen igual.
| Senyal | On es veu | Què no donar per tancat |
|---|---|---|
| Google, Bing o un altre et marquen | Avís al cercador o a Search Console | Pot ser una pàgina afegida, no el lloc sencer |
| L'allotjament apaga la web | Missatge del proveïdor | En un pla compartit pot no ser només el teu compte |
| L'antivirus de qui entra salta | Queixa d'una visita | El fitxer pot ser en un plugin o en un anunci |
| Usuaris o canvis que no has demanat | Escriptori de WordPress | Anota l'hora i la zona abans d'esborrar l'usuari |
| La home es veu diferent en obrir-la | El mateix navegador | Una redirecció i un text inserit demanen mirades diferents |
A Google, Preventing malware infection, a Search Central, actualitzada el 10 de desembre de 2025 i consultada el 27 d'octubre de 2026, recomana cercar amb site: i el teu domini. Si en surten pàgines o temes que no has escrit, hi ha contingut que no hi has posat tu. L'exemple d'aquella pàgina és site:developers.google.com; a la caixa hi va el teu. Security Issues llista les pàgines piratejades que Google ha identificat. Si hi ha programari maliciós, l'avís surt al tauler de missatges de Search Console.
La primera hora
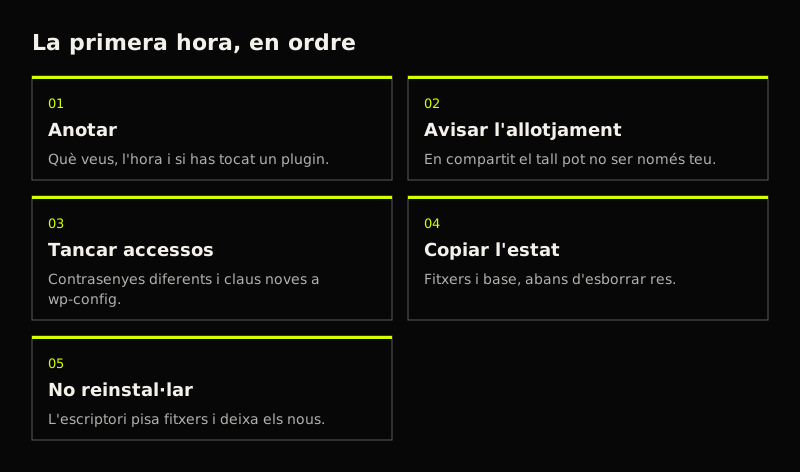
La FAQ demana calma. Aquests cinc passos són la primera hora, i netejar ve quan la còpia ja existeix.
- Anota què veus, l'hora, la zona horària i si acabes d'instal·lar un plugin, de canviar el tema o de tocar un giny. La FAQ en diu el primer pas i demana també com és l'allotjament.
- Escriu a l'allotjament. En un pla compartit el tall pot venir d'un altre compte, i ells distingeixen un pirateig d'una caiguda.
- Tanca els accessos amb contrasenyes llargues i diferents a FTP o SFTP, l'escriptori, el tauler de l'allotjament i MySQL, per a tots els usuaris. La FAQ, consultada el 27 d'octubre de 2026, mana substituir les claus de wp-config.php per un joc nou del generador de WordPress.org: així es tanquen les sessions obertes.
- Desa fitxers i base tal com estan, infectats inclosos, abans d'esborrar. Pregunta quines còpies té l'allotjament i de quina data.
- No reinstal·lis des de l'escriptori ni buidis carpetes fins a tenir aquesta còpia: el botó pisa els fitxers vells i deixa els nous del pirateig.
Netejar o restaurar
Si la còpia és anterior al que has anotat, la FAQ diu que pots restaurar i seguir l'anàlisi. Si no saps quan va començar, aquella còpia pot portar ja la fallada: tornar-hi te la retorna.
Per canviar el nucli, la FAQ demana la mateixa versió que ja corre la web. Una de més vella o de més nova la pot tombar. No facis servir la reinstal·lació de l'escriptori: puja els fitxers per FTP o SFTP, perquè aquest instal·lador pisa els que ja existeixen i el pirateig sol afegir fitxers nous. Es poden substituir /wp-admin i /wp-includes. A wp-content hi ha el tema i els plugins: allà s'obre fitxer a fitxer.
Vigila .htaccess, a l'arrel i de vegades en altres carpetes, i index.php, header.php, footer.php i function.php, el nom que escriu la FAQ. Els escàners que anomena són Quttera, GOTMLS, Wordfence i Sucuri al lloc, i VirusTotal i Sitecheck des de fora. Passa un antivirus a l'ordinador amb què entres: la FAQ diu que l'accés de vegades surt d'allà.
Quan el lloc estigui net, actualitza a la darrera versió. La FAQ, consultada el 27 d'octubre de 2026, escriu que les versions antigues es presten més al pirateig: «Older versions are more prone to hacks». Canvia una altra vegada les contrasenyes, també la de l'usuari de la base, i deixa el canvi a wp-config.php. Si no entres a l'escriptori, la FAQ remet al restabliment de contrasenya i, si cal, a phpMyAdmin o Adminer de l'allotjament per a l'usuari de la taula wp_users. El ritme dels pedaços és a què passa si no actualitzes WordPress.
Avisar Google
Social engineering (phishing and deceptive sites), a Search Central, actualitzada el 10 de desembre de 2025 i consultada el 27 d'octubre de 2026, explica el cartell «Deceptive site ahead» a Chrome. Comprova que la propietat de Search Console és teva i que no hi ha propietaris nous que no reconeguis. Si l'informe porta URLs de mostra, obre-les des d'un ordinador que no sigui a la xarxa del lloc: la pàgina diu que qui ataca pot apagar l'atac si creu que hi entra el propietari.
Treu el contingut i demana la revisió de seguretat a l'informe Security Issues. La pàgina diu que una revisió pot trigar uns quants dies: «A review can take several days to complete». Aquest termini és d'aquesta revisió. Com mirar si la web segueix indexada, amb el cartell o sense, és a com saber si la web és a Google.
Que no torni a passar
La FAQ remet a Hardening WordPress per a després de recuperar el lloc, i recomana un segon factor per a l'escriptori sense marcar un sol plugin.
Avui hi cap treure plugins que no fas servir, posar contrasenyes diferents i entrar per SFTP. La guia de prevenció de Google recomana SSH i SFTP en lloc de telnet o FTP. Si el registre mostra =http: o =//, o un pic cap a URLs de redirecció, ho assenyala com a possible redirecció oberta: ho passes a l'allotjament o a qui neteja.
Els pedaços es segueixen dins del manteniment de WordPress, cada mes o quan toca un canvi. Si després de deixar-la neta la plataforma no compensa, revisem, diem què urgeix i passem a codi propi. No fem una web nova en WordPress. El criteri és a quan WordPress sí i quan no i els encàrrecs que es poden obrir, a els casos.
La còpia de l'estat infectat es desa abans d'esborrar el primer fitxer.
Preguntes freqüents
Perdo posicions a Google?
El que descriu la pàgina d'enginyeria social de Search Central, consultada el 27 d'octubre de 2026, és el cartell «Deceptive site ahead», que frena qui anava a entrar. No descriu una baixada automàtica de posicions. La revisió de seguretat, un cop la demanes amb el contingut ja tret, pot trigar uns quants dies.
Restauro una còpia antiga?
Restaura només si aquesta còpia és anterior al que has anotat. La FAQ de WordPress.org, consultada el 27 d'octubre de 2026, diu que amb còpia pots restaurar i seguir l'anàlisi, i que abans de netejar desis també l'estat infectat. Si la data cau després dels primers símptomes, et retornes la mateixa fallada.
Quant costa arreglar-ho?
Depèn de si existeix una còpia anterior al problema, de quants fitxers cal obrir a wp-content i de si l'allotjament restaura aquesta còpia. La FAQ de WordPress.org i les dues pàgines de Search Central, consultades el 27 d'octubre de 2026, no fixen un import. Pregunta a l'allotjament la data de la seva còpia abans d'encarregar una neteja a part.
Veus l'avís o la redirecció?
Envia'ns què surt a la pantalla i des de quan. Et diem el pas següent de la llista. De dilluns a divendres, en menys de 24 hores.
Enviar què veig